Siren24

현재위치

홈 > LIFE24 > Consult

금융이야기

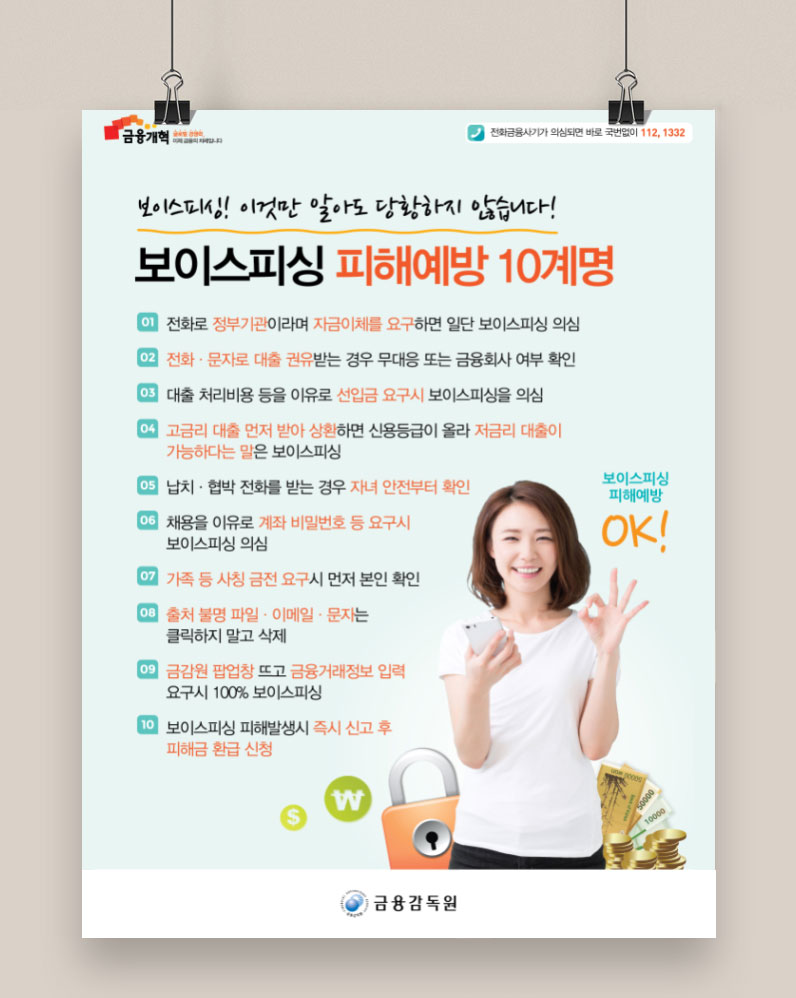
    보이스피싱 피해예방 10계명

    최근 보이스피싱 사기범이 원격지원 프로그램을 악용하여 피해자들의 컴퓨터에 접속하여 직접 자금을 이체하는 신종 파밍(Pharming)* 수법이 발생하고 있습니다. 2016년 6~7월 파밍 피해금액은 13억 원이었으나 진화된 수법으로 인하여 2016년 8~9월 피해금이 30억 원으로 두 배 이상 증가한 추세를 보이고 있습니다.
    * 이용자의 PC를 악성코드에 감염시키고 피싱사이트로 유도해 개인정보를 탈취하는 수법

    보이스피싱 사례

    사기범이 원격지원으로 피해자 컴퓨터에 접속하여 직접 자금 이체한 사례

    • 수사기관을 사칭한 사기범은 이미 이름 등 개인정보를 취득한 피해자(30대 여성)에게 전화를 건 후 피해자 명의가 도용되었으니 컴퓨터의 자금이체 기록 등을 확인해야 한다며 사기범이 피해자 PC에 접속할 수 있도록 원격제어 프로그램(“팀뷰어”)을 설치하도록 하였습니다. 이어서 사기범은 원격제어 프로그램으로 가짜 검찰청 사이트로 접속하여 계좌 지급정지 및 금융보호서비스를 신청해야 한다며 피해자로 하여금 계좌번호 비밀번호 등을 입력하게 하여 금융거래 정보를 탈취한 후 원격제어를 통해 피해자의 컴퓨터에서 사기범의 계좌(대포통장)로 직접 자금을 이체하는 방식을 보였습니다. 또한 사기범이 피해자가 평소 사용하던 컴퓨터를 통하여 자금을 이체함으로써 금융회사의 의심거래 모니터링을 회피할 수 있었습니다.

    사기범이 금감원 사이트를 위조한 피싱사이트에서 개인정보를 탈취한 사례

    • 사기범은 피해자(60대 여성)에게 인터넷사이트에서 물건이 결제되었다는 허위의 문자메시지를 발송 피해자가 물건을 구매한 적이 없다고 전화하자 이어 수사기관이라며 전화를 걸어 개인정보가 유출되었으니 통장 안전조치 등이 필요하다며 피해자를 기만하고 허위의 금감원 민원센터사이트 주소를 알려주고 접속을 유도하였습니다. 이에 피해자는 금융거래정보를 입력하였고 사기범들은 이를 탈취한 후 피해자의 계좌에서 대포통장으로 자금을 이체하는 수법을 보였습니다.

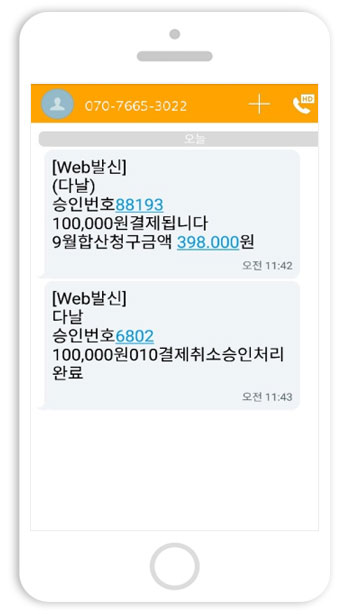
    • 사기범이 다날 업체를 사칭하여 피해자에게 보낸 문자내역

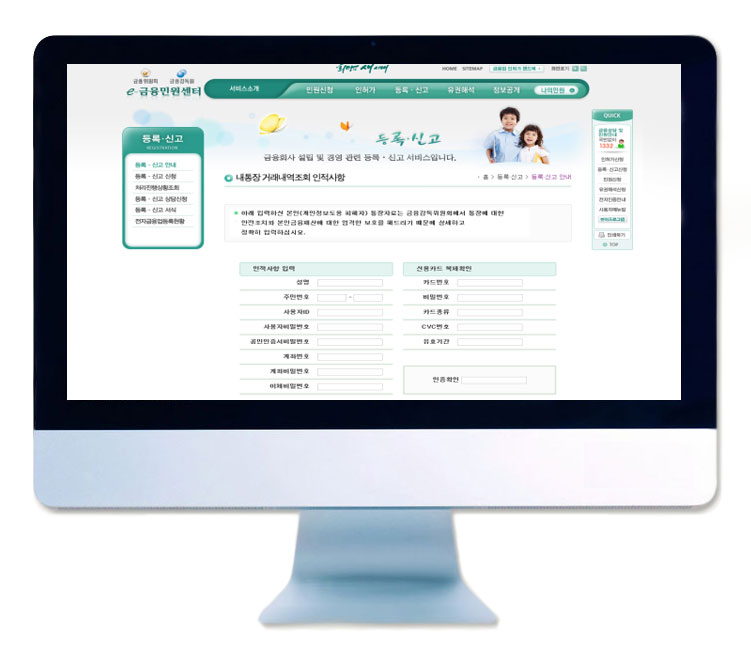
    • 금융감독원 e-금융민원센터 사칭 홈페이지

    조치 사항

    • 이에 금감원에서는 한국인터넷진흥원에 가짜 금감원 금융민원센터 홈페이지를 폐쇄 조치하여 달라고 요청하였고 보이스피싱에 이용된 사기범 전화번호를 미래부로 이용중지 요청한 상태입니다.

    금융소비자 당부 사항

    • 본 피해사례는 금융감독원이 발표한 보이스피싱 10계명 1번 8번 및 9번과 관련된 사례로서 금융소비자의 각별한 주의를 당부하고 있습니다.

    자료 : 금융감독원(http://www.fss.or.kr)


SIREN24 바로 즐기기 닫기

SIREN24 바로 즐기기

  • 개인신용보고서
  • 명의도용방지 차단내역조회
  • 프리미엄PLUS
  • SIREN24아이핀 무료발급
  • 아이핀도용 차단내역조회
  • 모바일 어플리케이션
  • 고객지원센터
  • 서비스가입하기